آنچه در این مطلب میخوانید
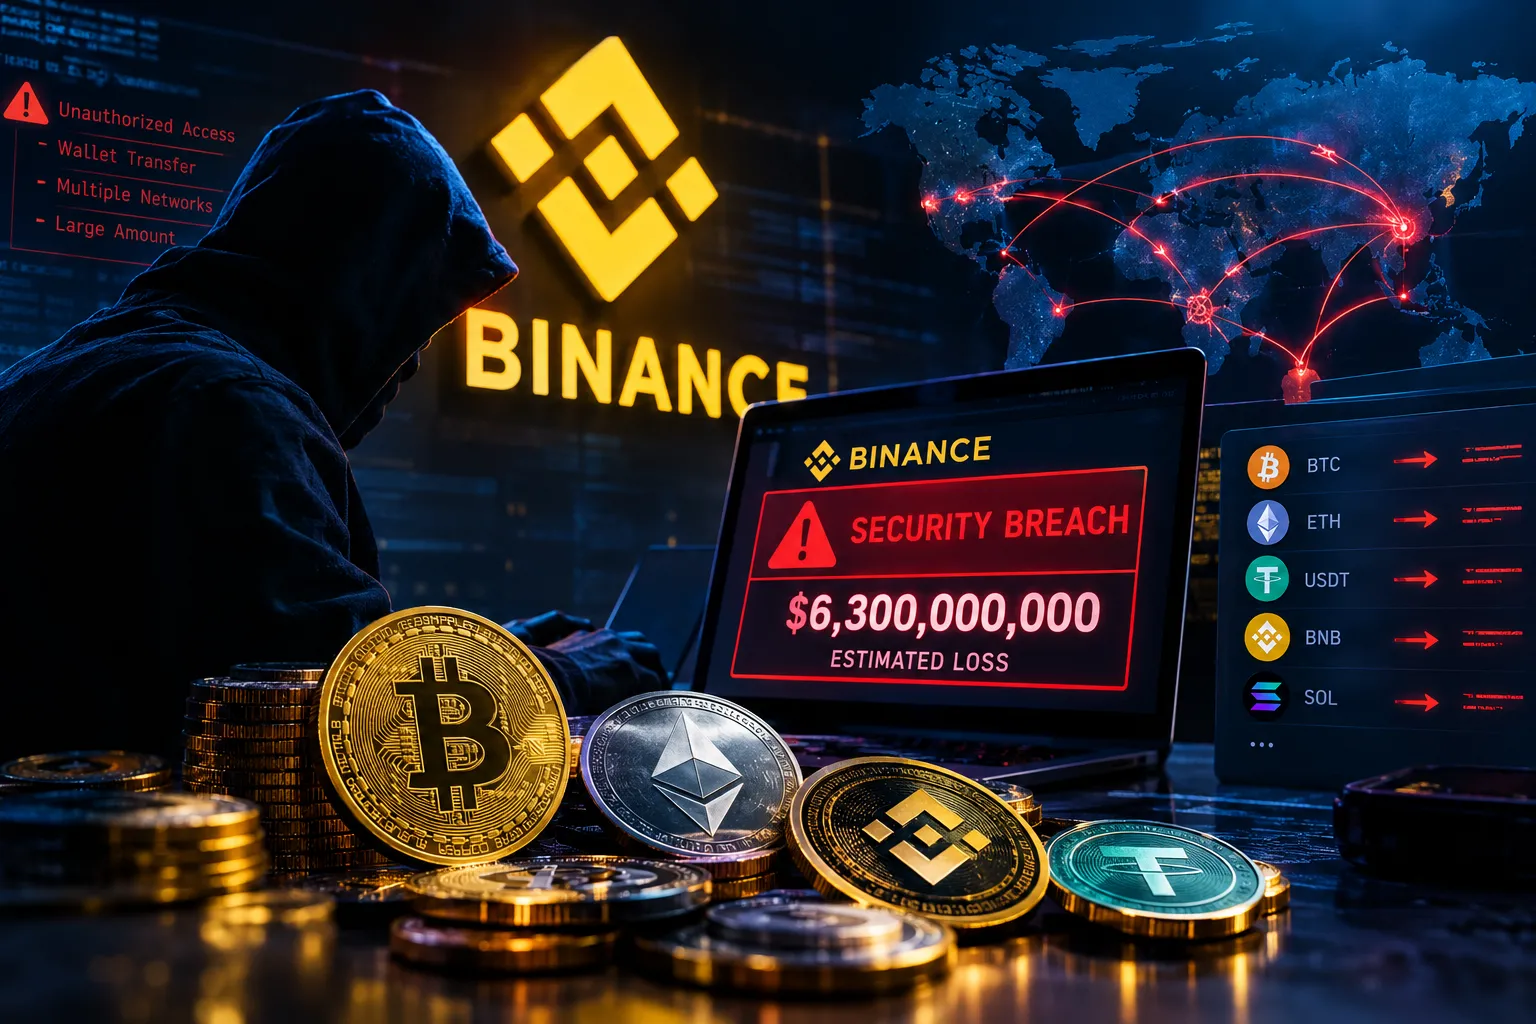
بازار رمزارزها در ۲۹ اکتبر ۲۰۲۶ با یکی از بزرگترین بحرانهای امنیتی تاریخ یعنی هک بایننس روبهرو شد. صرافی بایننس (Binance)، بزرگترین پلتفرم مبادله رمزارز در جهان، از وقوع یک رخداد امنیتی گسترده خبر داد؛ رخدادی که بر اساس برآورد اولیه این شرکت، حدود ۶٫۳ میلیارد دلار دارایی دیجیتال را تحت تأثیر قرار داده است.
ابعاد این حادثه بهسرعت توجه فعالان بازار، شرکتهای امنیت سایبری و تحلیلگران بلاکچین را جلب کرد. شرکت تحلیل بلاکچین TRM Labs اعلام کرد که حدود ۶٫۳۶ میلیارد دلار دارایی از کیف پولهای منتسب به بایننس در چند شبکه بلاکچینی خارج شده است. اگر این برآوردها تأیید نهایی شوند، این حادثه از نظر ارزش داراییهای خارجشده، بزرگترین سرقت ثبتشده در تاریخ صنعت رمزارز خواهد بود.
بایننس اعلام کرده است که حدود ۳ میلیارد دلار از داراییهای مرتبط با این رخداد با همکاری شرکتهای فعال در حوزه بلاکچین مسدود شده و زیانهای کاربران را از محل صندوق SAFU و منابع مالی شرکت پوشش خواهد داد. با این حال، بررسی ابعاد فنی حمله، شناسایی مهاجمان و تعیین سرنوشت تمام داراییهای جابهجاشده همچنان ادامه دارد.
خلاصه سریع
- تاریخ حادثه: ۲۹ اکتبر ۲۰۲۶
- هدف حمله: صرافی رمزارزی بایننس
- میزان اثر مالی برآوردشده: حدود ۶٫۳ میلیارد دلار
- برآورد TRM Labs از داراییهای خارجشده: حدود ۶٫۳۶ میلیارد دلار
- داراییهای مسدودشده: حدود ۳ میلیارد دلار طبق اطلاعیه اولیه بایننس؛ گزارش TRM از حدود ۲٫۷ میلیارد دلار دارایی مسدودشده خبر میدهد.
- مسیر احتمالی نفوذ: دسترسی غیرمجاز از طریق لپتاپ یکی از مهندسان DevOps، طبق بررسی اولیه بایننس
- گروه مظنون: گروه TraderTraitor وابسته به کره شمالی، بر اساس ارزیابی TRM Labs
- واکنش بایننس: تعلیق موقت برخی خدمات و اعلام تعهد به جبران زیان کاربران
در حمله سایبری به بایننس چه اتفاقی افتاد؟
در شامگاه پنجشنبه ۲۹ اکتبر ۲۰۲۶، انتقالهای غیرعادی و گستردهای از کیف پولهای مرتبط با بایننس در چندین شبکه بلاکچینی مشاهده شد. دادههای تراکنشها نشان میداد که حجم قابلتوجهی از داراییهای دیجیتال به آدرسهایی منتقل شدهاند که به مهاجم نسبت داده میشوند.
این خبر آنقدر شوکه کننده بود که خبرگزاریهای معتبری همچون ایسنا و زومیت آخرین ساعات شامگاه روز پنجشنبه پایان هفته در ایران، خبر آن را بر روی خروجی خبرگزاری خود قرار دادند و بلافاصله پست آن در شبکههای اجتماعی قرار گرفت. زومیت تیتر زد که رکورد همه سرقتهای رمزارزی تاریخ شکست. و ایسنا خبر از هک بزرگترین صرافی رمزارز جهان داد. سایر خبرگزاریهای ایرانی نیز ساعات اولیه بامداد جمعه ۸ آبان ۱۴۰۵ این واقعه را گزارش کردند.
بر اساس گزارش TRM Labs، حدود ۶٫۳۶ میلیارد دلار دارایی از کیف پولهای بایننس در ده شبکه بلاکچینی خارج شده است. بخش عمده این انتقالها در بازهای کوتاه و در حدود ۲۰ دقیقه آغاز شد. این شرکت همچنین از موج دیگری از انتقالها در شبکههای آوالانچ و پالیگان خبر داد.
اهمیت این حادثه فقط به ارزش داراییهای جابهجاشده محدود نمیشود. سرعت اجرای تراکنشها، تعدد شبکههای درگیر و دشواری مسدودسازی داراییها نشان میدهد که مهاجمان توانستهاند از یک ضعف امنیتی مهم در زیرساخت عملیاتی صرافی بهرهبرداری کنند.
بایننس پس از شناسایی رخداد، اعلام کرد که موضوع را بررسی میکند و برای جلوگیری از گسترش آسیب، برداشت و واریز در برخی شبکهها را بهطور موقت متوقف کرده است.
رقم ۶٫۳ میلیارد دلار دقیقاً به چه معناست؟
یکی از مهمترین نکات در پوشش خبری این حادثه، تفاوت میان «داراییهای خارجشده»، «داراییهای مسدودشده» و «زیان نهایی» است.
بایننس در اطلاعیه رسمی ۳۰ اکتبر اعلام کرد که اثر مالی کل حادثه حدود ۶٫۳ میلیارد دلار برآورد شده است. این شرکت همچنین گفت که با کمک شرکای خود حدود ۳ میلیارد دلار از داراییهای مرتبط را در شبکههای بلاکچینی مسدود کرده است.
از سوی دیگر، TRM Labs در گزارش خود رقم تقریبی ۶٫۳۶ میلیارد دلار را برای داراییهای خارجشده از کیف پولهای بایننس اعلام کرد و توضیح داد که حدود ۲٫۷ میلیارد دلار از داراییهای مرتبط با حمله از طریق اقدامات صادرکنندگان استیبلکوین و سایر بازیگران صنعت مسدود شده است.
این ارقام ممکن است به دلیل تفاوت در زمان ثبت دادهها، روش محاسبه و دامنه داراییهای بررسیشده یکسان نباشند.
بنابراین، در حال حاضر باید میان سه مفهوم تمایز قائل شد:
- ارزش داراییهای خارجشده: مبلغی که بر اساس دادههای تراکنشهای بلاکچینی از کیف پولهای مرتبط با بایننس منتقل شده است.
- داراییهای مسدودشده: بخشی از وجوه که با همکاری صادرکنندگان استیبلکوین، شرکتهای امنیتی و سایر بازیگران صنعت امکان جابهجایی آن محدود شده است.
- زیان نهایی: مبلغی که پس از تکمیل بررسیها، بازیابی داراییها و محاسبه تعهدات مالی مشخص خواهد شد.
به همین دلیل، رقم ۶٫۳ میلیارد دلار را باید برآورد اولیه ابعاد حادثه دانست، نه لزوماً خسارت قطعی و غیرقابلبازیابی.
هک بایننس چگونه انجام شد؟
یکی از مهمترین پرسشها درباره این حمله، روش نفوذ مهاجمان به زیرساخت صرافی است.
احتمال نفوذ از طریق لپتاپ یکی از مهندسان
طبق اطلاعیه رسمی بایننس در ۳۰ اکتبر، بررسی اولیه نشان میدهد که احتمالاً لپتاپ یکی از مهندسان DevOps شرکت به خطر افتاده است. این دسترسی غیرمجاز ممکن است به مهاجم اجازه داده باشد وارد یکی از محیطهای سرویسدهی داخلی شود و تراکنشهای برداشت غیرمجاز را ثبت کند.
مهندسان DevOps در شرکتهای فناوری مسئولیتهایی مانند استقرار نرمافزار، مدیریت زیرساخت، خودکارسازی فرایندها و نگهداری سرویسهای عملیاتی را بر عهده دارند. به همین دلیل، دسترسیهای سازمانی این گروه از کارکنان میتواند بسیار حساس باشد.
اگر مهاجم از طریق دستگاه یک کارمند به محیط داخلی شرکت دسترسی پیدا کرده باشد، این موضوع نشان میدهد که حتی سازمانهایی با زیرساخت امنیتی پیشرفته نیز ممکن است از مسیر دستگاههای کارکنان یا دسترسیهای داخلی آسیبپذیر شوند.
آیا کلیدهای خصوصی کیف پولها افشا شدهاند؟
بایننس اعلام کرده است که در بررسی اولیه خود شواهدی از افشای کلیدهای خصوصی کیف پولها پیدا نکرده است.
این موضوع اهمیت زیادی دارد؛ زیرا کلید خصوصی یکی از اصلیترین ابزارهای کنترل داراییهای رمزارزی است. با این حال، نبود شواهد از افشای کلید خصوصی به معنای نبود آسیبپذیری در سایر بخشهای زیرساخت نیست.
در این حادثه، مسئله اصلی ممکن است به فرایند تأیید و اجرای تراکنشها، مجوزهای داخلی یا زیرساخت امضای تراکنش مربوط باشد. تعیین سازوکار دقیق حمله به گزارش فنی نهایی بایننس و بررسی مستقل متخصصان امنیت بلاکچین وابسته است.
نقش گروه هکری TraderTraitor و احتمال ارتباط با کره شمالی
شرکت TRM Labs در گزارش اولیه خود، حمله را به گروه TraderTraitor نسبت داده است؛ گروهی که در گزارشهای امنیت سایبری با عملیات سرقت داراییهای دیجیتال و فعالیتهای منتسب به کره شمالی مرتبط دانسته میشود. علاوه بر آن، خبرگزاری CNN نیز، کره شمالی را مسئول این حمله هکری دانست.
TRM Labs اعلام کرده است که ارزیابی این شرکت بر اساس شواهد درونزنجیرهای و اطلاعات خارج از زنجیره انجام شده و سطح اطمینان آن به این انتساب بالا است.
با این حال، باید میان ارزیابی یک شرکت تحلیل بلاکچین و تأیید رسمی هویت عاملان حمله تفاوت قائل شد. تا زمان انتشار گزارش نهایی تحقیقات و اعلام نتایج از سوی مراجع مسئول، انتساب حمله به یک گروه مشخص را باید به منبع اعلامکننده نسبت داد. خبرگزاری دانشجویان ایران (ایسنا) نیز این ادعا را منتشر کرده است.
چرا گروههای وابسته به کره شمالی در سرقت رمزارزها مطرح هستند؟
در سالهای اخیر، نهادهای امنیتی و شرکتهای تحلیل بلاکچین بارها درباره نقش گروههای هکری مرتبط با کره شمالی در سرقت داراییهای دیجیتال هشدار دادهاند.
این گروهها در برخی حملات از ترکیبی از روشهای مهندسی اجتماعی، نفوذ به زیرساخت سازمانی، سوءاستفاده از ضعفهای نرمافزاری و انتقال پیچیده داراییها استفاده کردهاند.
ویژگی مهم سرقت رمزارزها این است که انتقال دارایی در شبکههای بلاکچینی میتواند سریع و فرامرزی باشد. در نتیجه، شناسایی مسیر انتقال و هماهنگی میان صرافیها، صادرکنندگان استیبلکوین و شرکتهای تحلیل بلاکچین برای محدودکردن امکان نقدکردن داراییها اهمیت زیادی دارد.
چگونه میلیاردها دلار از داراییهای مرتبط با حمله مسدود شد؟
یکی از مهمترین جنبههای این حادثه، همکاری سریع چند شرکت فعال در اکوسیستم رمزارز برای جلوگیری از جابهجایی بخشی از داراییها بود.
بر اساس گزارش رویترز و اطلاعات منتشرشده از سوی شرکتهای مرتبط، چند بازیگر اصلی صنعت در مسدودسازی داراییهای مرتبط با حمله مشارکت کردند.
تتر (Tether)
شرکت تتر، صادرکننده استیبلکوین USDT، اعلام کرد که نزدیک به ۱٫۵۷ میلیارد دلار دارایی مرتبط با این رخداد را مسدود کرده است.
سرکل (Circle)
شرکت سرکل، صادرکننده استیبلکوین USDC، نیز از مسدودسازی بیش از ۸۰۰ میلیون دلار دارایی مرتبط با حادثه خبر داد.
ریپل (Ripple)
طبق اظهارات منتشرشده از سوی همبنیانگذار بایننس، شرکت ریپل نیز حدود ۲۰۰ میلیون دلار از داراییهای مرتبط را مسدود کرده است.
سایر بازیگران اکوسیستم
گزارش TRM Labs همچنین به مشارکت World Liberty Financial و شورای امنیت شبکه آربیتروم در اقدامات مسدودسازی اشاره میکند.
این اقدامات نشان میدهد که مقابله با سرقتهای بزرگ رمزارزی صرفاً به توانایی یک صرافی وابسته نیست. همکاری میان شرکتهای زیرساختی، صادرکنندگان توکن، پلتفرمهای معاملاتی و نهادهای نظارتی میتواند در محدودکردن حرکت داراییهای سرقتشده مؤثر باشد.
واکنش رسمی بایننس؛ توقف برداشتها و تعهد به جبران خسارت
بایننس پس از شناسایی رخداد، مجموعهای از اقدامات فوری را اعلام کرد:
- تعلیق موقت واریز و برداشت در برخی شبکهها برای انجام بررسیهای امنیتی؛
- لغو مجوز آدرسهای مرتبط با رخداد؛
- همکاری با شرکتهای تحلیل بلاکچین و نهادهای مجری قانون برای ردیابی داراییها؛
- بررسی زیرساخت کیف پولها و فرایندهای تأیید تراکنش؛
- برنامهریزی برای انتشار گزارش فنی پس از تکمیل تحقیقات.
مهمترین بخش اطلاعیه رسمی بایننس، تعهد این شرکت به پوشش زیانهای ناشی از حمله بود.
بایننس اعلام کرد که تمام زیانهای مرتبط با این رخداد را از محل صندوق SAFU و منابع مالی شرکت جبران خواهد کرد. همچنین وعده داد پس از تکمیل اقدامات اصلاحی، گزارش بهروزشده ذخایر دارایی یا Proof of Reserves را منتشر کند.
این تعهد میتواند در کاهش نگرانی کاربران مؤثر باشد، اما ارزیابی نهایی توان مالی شرکت و میزان تحقق تعهدات آن به اطلاعات تکمیلی و گزارشهای بعدی وابسته است.
صندوق SAFU چیست و چه نقشی در این حادثه دارد؟
SAFU مخفف عبارت Secure Asset Fund for Users و به معنای «صندوق دارایی امن کاربران» است.
بایننس این صندوق را در سال ۲۰۱۸ با هدف ایجاد پشتوانه مالی برای حفاظت از کاربران در شرایط اضطراری، از جمله برخی رخدادهای امنیتی، ایجاد کرد.
این صندوق بخشی از سازوکار مدیریت ریسک بایننس است و داراییهای آن بهعنوان ذخیرهای برای شرایط خاص نگهداری میشود.
در حادثه اکتبر ۲۰۲۶، بایننس اعلام کرد که برای پوشش زیانهای مرتبط با حمله از منابع صندوق SAFU و منابع مالی شرکت استفاده خواهد کرد.
با این حال، وجود صندوق SAFU به معنای حذف کامل ریسک سرمایهگذاری در صرافیها نیست. کاربران همچنان باید ریسکهای نگهداری دارایی در پلتفرمهای متمرکز، محدودیت برداشت، اختلال عملیاتی و رخدادهای امنیتی را در نظر بگیرند.
تأثیر هک بایننس بر قیمت بیتکوین و بازار رمزارزها
انتشار خبر حمله به بایننس بهسرعت بر فضای روانی بازار رمزارزها تأثیر گذاشت.
بر اساس گزارش رویترز، پس از انتشار خبر، قیمت بیتکوین بیش از ۳ درصد کاهش یافت و به محدوده ۷۶ هزار دلار رسید. اتریوم نیز افتی بیش از ۳ درصد را تجربه کرد و توکن BNB با کاهش بیشتری روبهرو شد.
در گزارشهای بازار، کاهش قیمت برخی داراییهای دیگر از جمله AAVE نیز مطرح شد.
این واکنش را میتوان از چند منظر بررسی کرد:
افزایش نگرانی درباره امنیت صرافیهای متمرکز
بایننس یکی از بزرگترین بازیگران بازار رمزارز است. بنابراین، رخدادی با این ابعاد میتواند اعتماد کاربران به سایر صرافیهای متمرکز را نیز تحت تأثیر قرار دهد.
افزایش فشار فروش و کاهش ریسکپذیری
وقتی سرمایهگذاران درباره امنیت داراییهای خود نگران میشوند، ممکن است بخشی از سرمایه را از داراییهای پرریسک خارج کنند یا به داراییهای کمریسکتر منتقل کنند.
افزایش حساسیت نسبت به ریسک طرف مقابل
نگهداری دارایی در صرافی به معنای وابستگی به زیرساخت، مدیریت و توان عملیاتی آن پلتفرم است. حتی اگر داراییها روی بلاکچین ثبت شده باشند، کاربران برای دسترسی به آنها در صرافی متمرکز به سازوکارهای همان شرکت وابستهاند.
باید توجه داشت که افت قیمتها را نمیتوان صرفاً به هک بایننس نسبت داد؛ شرایط کلی بازار، نرخ بهره، جریان سرمایه و وضعیت تقاضا نیز در نوسانات قیمت نقش دارند.
مقایسه هک بایننس با بزرگترین سرقتهای تاریخ رمزارز
در صورت تأیید نهایی برآوردهای مربوط به حمله بایننس، این حادثه از نظر ارزش داراییهای خارجشده در صدر فهرست سرقتهای بزرگ رمزارزی قرار میگیرد.
برای درک ابعاد موضوع، مقایسه آن با چند حادثه مهم پیشین مفید است.
| حادثه | زمان | ارزش تقریبی داراییهای سرقتشده |
|---|---|---|
| رخداد امنیتی بایننس | اکتبر ۲۰۲۶ | حدود ۶٫۳ میلیارد دلار، بر اساس برآورد اولیه |
| هک بایبیت (Bybit) | فوریه ۲۰۲۵ | حدود ۱٫۵ میلیارد دلار |
| سرقت شبکه رونین (Ronin) | مارس ۲۰۲۲ | حدود ۵۴۰ میلیون دلار |
| حمله Wormhole | فوریه ۲۰۲۲ | حدود ۳۲۰ میلیون دلار |
این مقایسه نشان میدهد که برآورد اولیه حادثه بایننس چند برابر برخی از بزرگترین سرقتهای شناختهشده قبلی است.
البته مقایسه دقیق این حوادث باید با توجه به تفاوت زمان وقوع، قیمت داراییها، روش محاسبه خسارت و میزان بازیابی وجوه انجام شود.
این حادثه چه ضعفهایی را در امنیت صرافیهای رمزارزی آشکار کرد؟
حمله به بایننس بار دیگر نشان داد که امنیت یک صرافی رمزارزی تنها به محافظت از کیف پولها یا استفاده از فناوری بلاکچین محدود نمیشود.
امنیت دستگاههای کارکنان
اگر مسیر اولیه نفوذ از لپتاپ یک مهندس آغاز شده باشد، حفاظت از دستگاههای سازمانی، کنترل نرمافزارهای نصبشده، احراز هویت چندمرحلهای و پایش فعالیتهای غیرعادی اهمیت ویژهای پیدا میکند.
مدیریت دسترسیهای داخلی
کارکنان فنی نباید بیش از میزان موردنیاز به منابع حساس دسترسی داشته باشند. اصل حداقل دسترسی (Principle of Least Privilege) یکی از پایههای امنیت سازمانی است.
کنترل برداشتهای بزرگ
صرافیها باید برای برداشتهای غیرعادی، چندین مرحله تأیید مستقل، محدودیتهای پویا و سامانههای تشخیص رفتار مشکوک داشته باشند.
جداسازی زیرساختها
تفکیک محیطهای توسعه، آزمایش و تولید میتواند از گسترش نفوذ جلوگیری کند. همچنین، زیرساخت امضای تراکنش باید در برابر دسترسیهای غیرمجاز محافظت شود.
پایش مداوم تراکنشهای بلاکچینی
تحلیل بلادرنگ تراکنشها میتواند انتقالهای غیرعادی را سریعتر شناسایی کند. همکاری با شرکتهای تحلیل زنجیرهای نیز در ردیابی داراییها و شناسایی آدرسهای مرتبط با مهاجمان نقش دارد.
کاربران بایننس چه اقداماتی باید انجام دهند؟
در شرایطی که یک صرافی با رخداد امنیتی گسترده روبهرو میشود، کاربران باید از تصمیمهای عجولانه و واکنشهای هیجانی پرهیز کنند.
اقدامات زیر میتواند به کاهش ریسک کمک کند:
- اطلاعیهها را فقط از وبسایت و کانالهای رسمی بایننس دنبال کنید.
- روی لینکهای ناشناس با عنوان بازیابی دارایی یا دریافت خسارت کلیک نکنید.
- اطلاعات ورود، کدهای احراز هویت و عبارت بازیابی کیف پول را در اختیار هیچ فردی قرار ندهید.
- از رمز عبور منحصربهفرد و احراز هویت چندمرحلهای استفاده کنید.
- پیامها و ایمیلهایی را که با وعده جبران خسارت یا بازگرداندن دارایی ارسال میشوند، با دقت بررسی کنید.
- وضعیت برداشتها و اطلاعیههای مربوط به شبکههای پشتیبانیشده را از منابع رسمی پیگیری کنید.
- برای نگهداری بلندمدت داراییهای قابلتوجه، درباره استفاده از کیف پول شخصی و روشهای امن نگهداری تحقیق کنید.
نکته مهم این است که هیچکس نباید برای دریافت خسارت احتمالی، عبارت بازیابی کیف پول یا کلید خصوصی خود را در اختیار بایننس یا اشخاص ثالث قرار دهد. درخواست چنین اطلاعاتی میتواند نشانه کلاهبرداری باشد.
آینده امنیت رمزارزها پس از هک بایننس
حمله اکتبر ۲۰۲۶ میتواند نقطه عطفی در بحث امنیت صرافیهای رمزارزی باشد. این حادثه نشان داد که حتی پلتفرمهایی با منابع مالی و فنی گسترده نیز در برابر نفوذ به زیرساختهای داخلی مصون نیستند.
احتمالاً در پی این رخداد، توجه بیشتری به چند حوزه جلب خواهد شد:
- توسعه سامانههای تشخیص رفتار غیرعادی مبتنی بر هوش مصنوعی؛
- استفاده گستردهتر از کنترلهای چندمرحلهای برای برداشت دارایی؛
- افزایش نظارت بر دسترسی کارکنان به زیرساختهای حساس؛
- ممیزی مستقل امنیت کیف پولها و سامانههای امضای تراکنش؛
- توسعه همکاری میان صرافیها، صادرکنندگان استیبلکوین و شرکتهای تحلیل بلاکچین؛
- افزایش شفافیت در گزارشدهی رخدادهای امنیتی و وضعیت ذخایر دارایی.
هوش مصنوعی میتواند در شناسایی الگوهای غیرعادی و تحلیل حجم عظیمی از تراکنشها مفید باشد؛ اما استفاده از آن بهتنهایی راهحل امنیتی محسوب نمیشود. امنیت پایدار به ترکیبی از معماری فنی مناسب، کنترل دسترسی، نظارت انسانی، آزمونهای امنیتی و برنامه واکنش به حادثه نیاز دارد.
نتیجهگیری
رخداد امنیتی ۲۹ اکتبر ۲۰۲۶ در بایننس یکی از مهمترین بحرانهای تاریخ صنعت رمزارز به شمار میرود. برآورد اولیه ۶٫۳ میلیارد دلاری، انتقال داراییها در چند شبکه بلاکچینی، مسدودسازی بخشی از وجوه و احتمال نفوذ از طریق دستگاه یکی از کارکنان، ابعاد پیچیده این حادثه را نشان میدهد.
اهمیت این اتفاق فقط در میزان داراییهای درگیر نیست؛ بلکه در پرسشهایی است که درباره امنیت زیرساخت صرافیهای متمرکز، مدیریت دسترسیهای داخلی و توانایی صنعت رمزارز برای مقابله با حملات هماهنگ مطرح میکند.
بایننس اعلام کرده است که زیان کاربران را از منابع SAFU و منابع مالی شرکت جبران خواهد کرد. با این حال، سرنوشت نهایی داراییهای باقیمانده، نتیجه تحقیقات فنی و میزان بازیابی وجوه باید در گزارشهای بعدی مشخص شود.
برای سرمایهگذاران، مهمترین درس این حادثه آن است که امنیت دارایی دیجیتال تنها به انتخاب یک رمزارز معتبر وابسته نیست؛ محل نگهداری دارایی، شیوه مدیریت کلیدها، امنیت حساب کاربری و میزان شفافیت پلتفرم نیز اهمیت اساسی دارند.
پرسشهای متداول
۱. هک بایننس چه زمانی اتفاق افتاد؟
این رخداد امنیتی در ۲۹ اکتبر ۲۰۲۶ شناسایی شد و بایننس در ۳۰ اکتبر اطلاعیه رسمی درباره ابعاد اولیه آن منتشر کرد.
۲. در هک بایننس چه مقدار رمزارز سرقت شد؟
برآورد اولیه بایننس از اثر مالی حادثه حدود ۶٫۳ میلیارد دلار است. شرکت TRM Labs نیز خروج حدود ۶٫۳۶ میلیارد دلار دارایی از کیف پولهای مرتبط با بایننس را گزارش کرده است. رقم نهایی و میزان زیان غیرقابلبازیابی هنوز به تکمیل تحقیقات وابسته است.
۳. آیا هک بایننس بزرگترین سرقت رمزارز جهان است؟
بر اساس برآوردهای اولیه منتشرشده، این حادثه میتواند بزرگترین سرقت ثبتشده در تاریخ صنعت رمزارز باشد. تأیید نهایی این رتبهبندی به تکمیل بررسیها بستگی دارد.
۴. آیا دارایی کاربران بایننس از بین رفته است؟
بایننس اعلام کرده است که دارایی کاربران امن است و تمام زیانهای مرتبط با این رخداد را از محل صندوق SAFU و منابع مالی شرکت پوشش خواهد داد. برای اطلاع از وضعیت نهایی باید اطلاعیههای رسمی بعدی را دنبال کرد.
۵. چه مقدار از داراییهای مرتبط با حمله مسدود شده است؟
بایننس از مسدودسازی حدود ۳ میلیارد دلار خبر داده است. گزارش TRM Labs نیز رقم تقریبی ۲٫۷ میلیارد دلار را برای داراییهای مسدودشده گزارش میکند. اختلاف ارقام میتواند ناشی از تفاوت زمان و روش محاسبه باشد.
۶. چه گروهی مسئول هک بایننس بوده است؟
TRM Labs حمله را با سطح اطمینان بالا به گروه TraderTraitor منتسب کرده که با عملیات هکری مرتبط با کره شمالی شناخته میشود. این انتساب، ارزیابی شرکت تحلیل بلاکچین است و نباید آن را با تأیید رسمی نهایی اشتباه گرفت.
۷. آیا کاربران بایننس باید داراییهای خود را خارج کنند؟
تصمیم درباره محل نگهداری دارایی به شرایط هر کاربر و میزان ریسکپذیری او بستگی دارد. کاربران باید اطلاعیههای رسمی را دنبال کنند، از لینکهای ناشناس دوری کنند و برای نگهداری بلندمدت داراییها، مزایا و ریسکهای کیف پول شخصی را بررسی کنند.
منابع
Associated Press. (2026, October 30). Binance flags ‘potential security issue,’ says approximately $6.3 billion impacted. https://apnews.com/article/39cda8ceb8095e036334a18549d3d20d
Binance. (2026, October 30). Security incident update. Binance Support. https://www.binance.com/en-IN/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7
Dey, M., & Srivastava, V. (2026, October 30). Crypto exchange Binance freezes assets after $6.3 billion security breach. Reuters. https://www.internazionale.it/ultime-notizie-reuters/2026/10/30/crypto-exchange-binance-freezes-assets-after-6-3-billion-security-breach
Reuters. (2026, October 30). Factbox—Where Binance’s $6.3 billion breach ranks in crypto’s biggest hacks and heists. Investing.com. https://www.investing.com/news/stock-market-news/factboxwhere-binances-63-billion-breach-ranks-in-cryptos-biggest-hacks-and-heists-4985786
TRM Labs. (2026, October 29). North Korea steals USD 6.36 billion from Binance in the largest hack in history. https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history
Whittaker, Z. (2026, October 29). Binance pauses withdrawals as hackers suspected of stealing billions in crypto. TechCrunch. https://techcrunch.com/2026/10/29/binance-pauses-withdrawals-as-hackers-suspected-of-stealing-billions-in-crypto/
دیدگاهها